Especialista hackeia picape BYD Shark e expõe os riscos dos carros conectados
A picape BYD Shark virou alvo de um alerta de cibersegurança após um especialista australiano assumir o controle de diversas funções do veículo de forma remota. A ação, conduzida por…
A picape BYD Shark virou alvo de um alerta de cibersegurança após um especialista australiano assumir o controle de diversas funções do veículo de forma remota. A ação, conduzida por Dan Hreszczuk, fundador da Fortify Labs, a pedido da emissora local ABC News, expôs a vulnerabilidade dos sistemas conectados cada vez mais comuns nos carros. O experimento revelou que a invasão dispensou quebras complexas de criptografia, bastando acessar uma porta de entrada do software que sequer exigia de proteção.
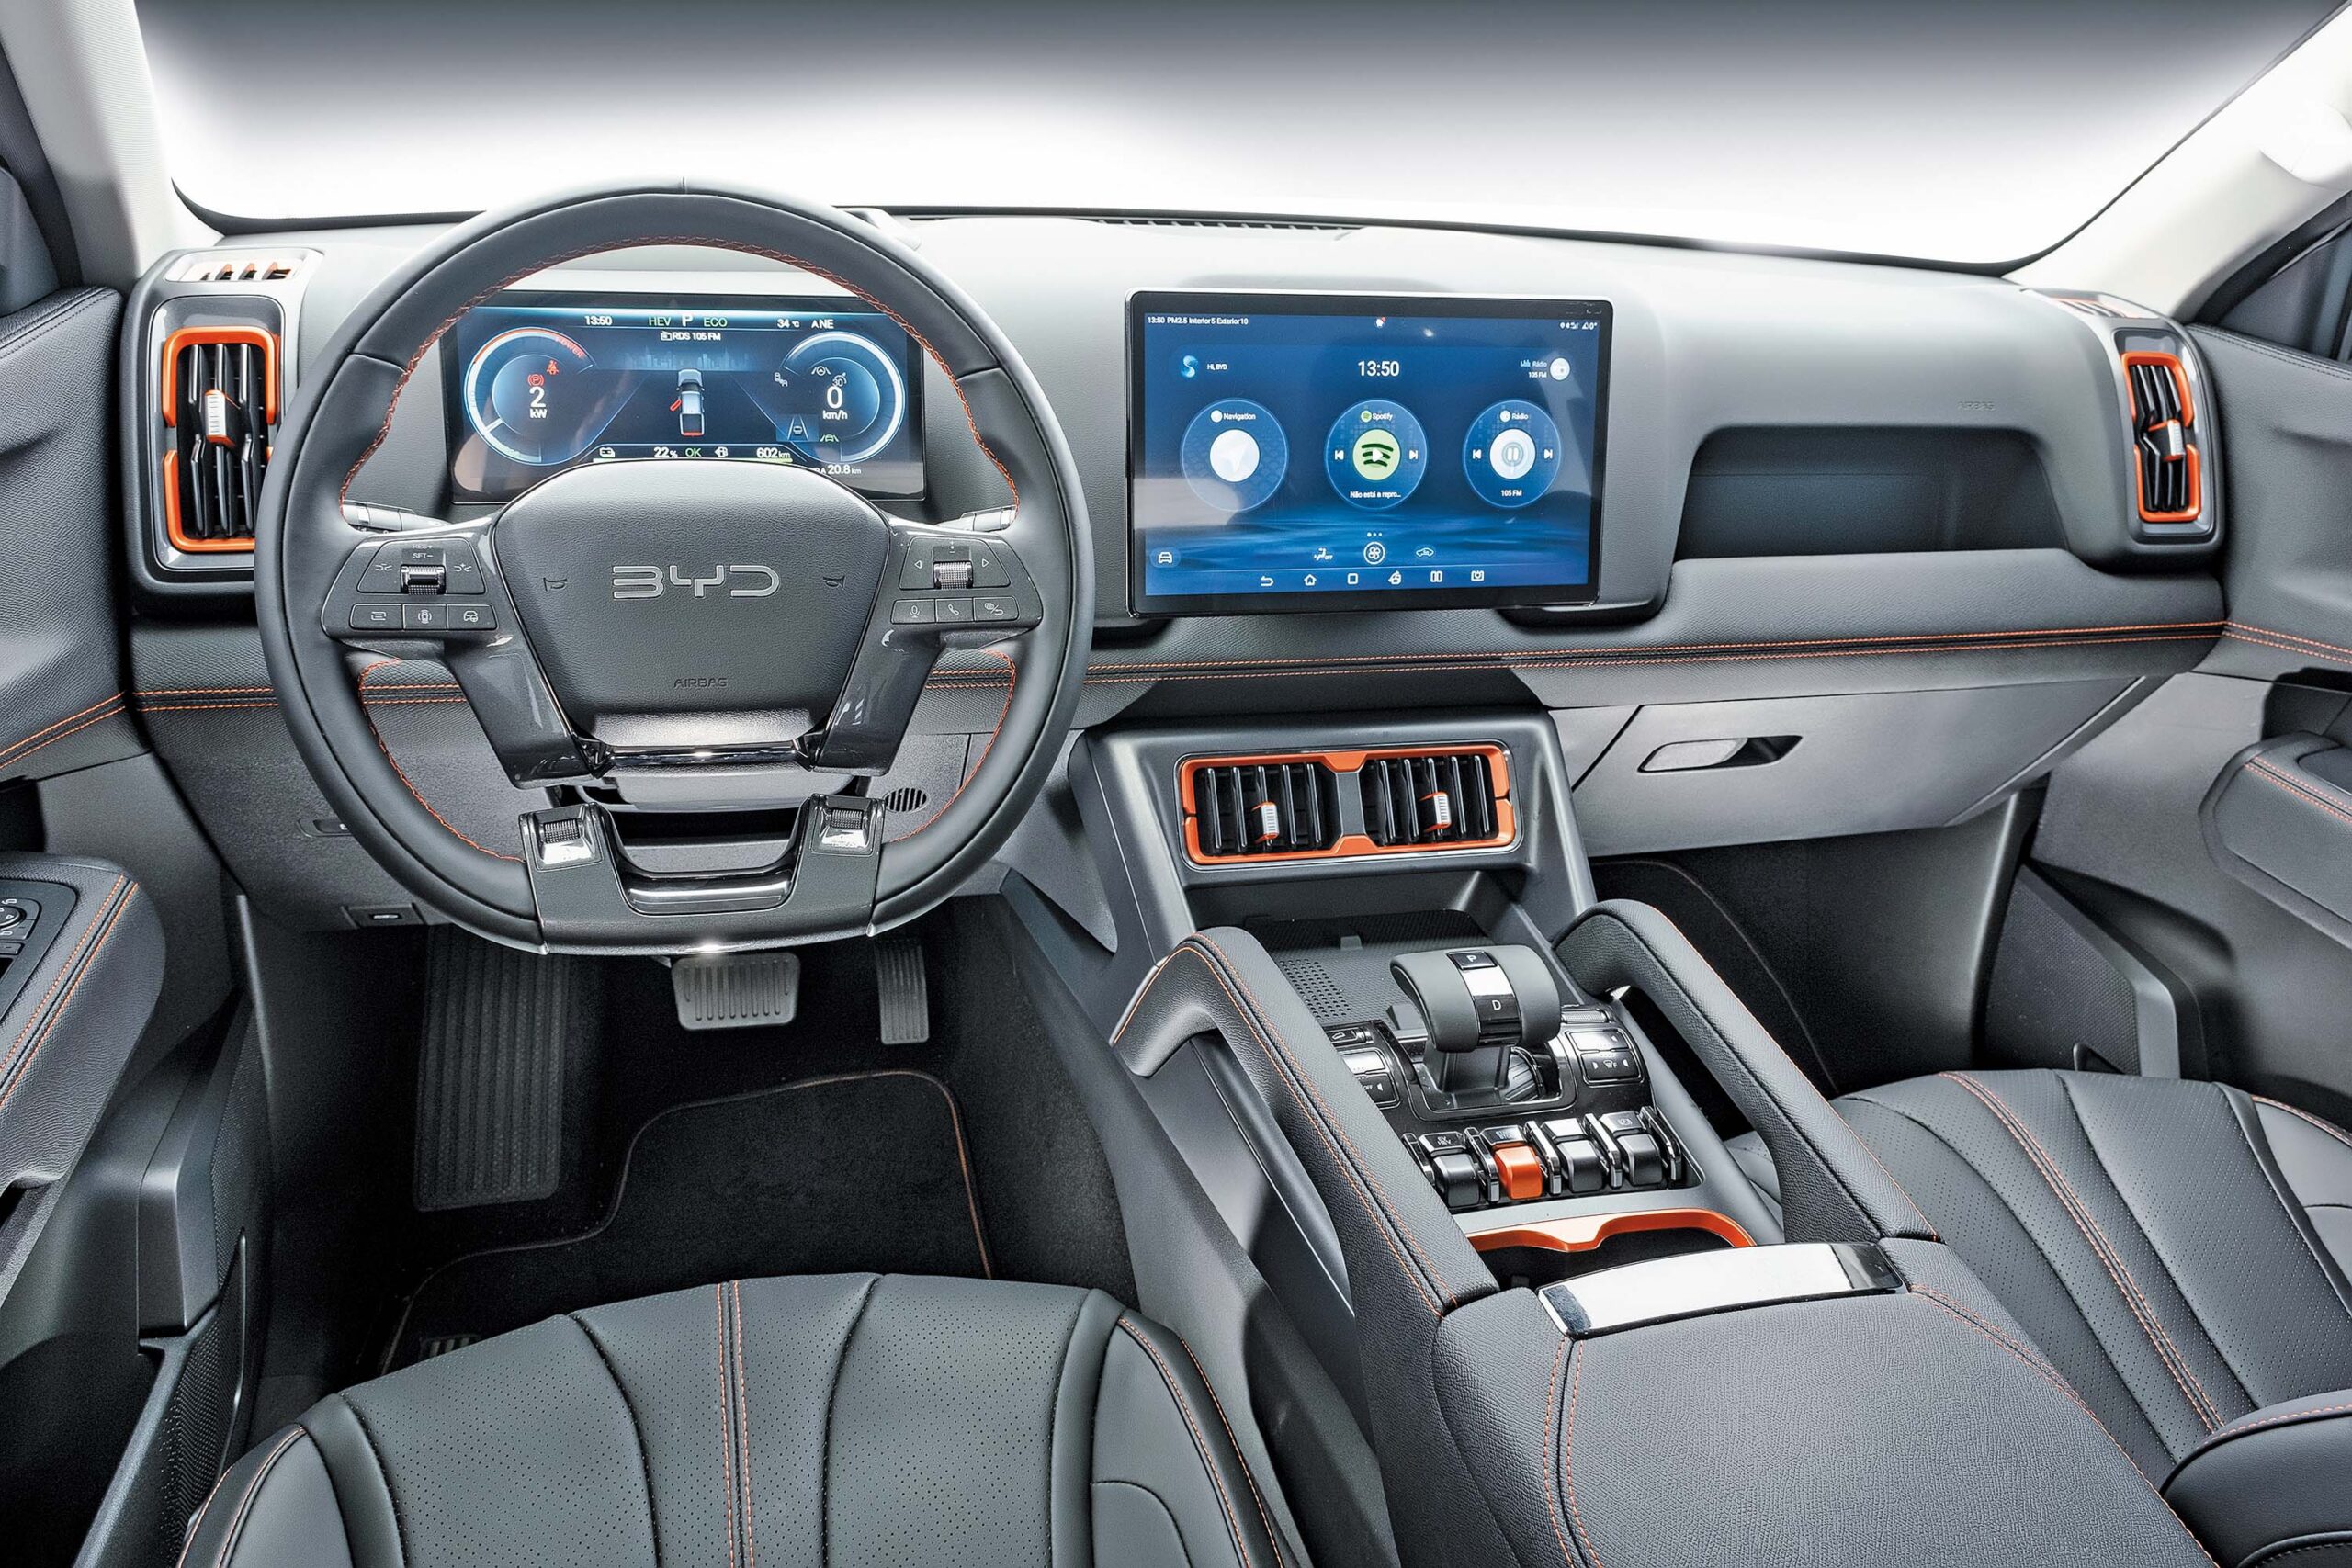
O impacto dessa falha cibernética foi demonstrado com a picape em movimento. Durante o teste realizado em uma estrada nos arredores de Camberra, na capital australiana, o hacker conseguiu desligar totalmente os faróis da picape de 2.600 kg enquanto ela rodava a cerca de 30 km/h à noite. Hreszczuk também acionou os limpadores de para-brisa na velocidade máxima, esguichou água no vidro, travou as portas, alterou as imagens da central multimídia e reproduziu áudios no sistema de som para distrair o motorista.

Embora funções vitais de condução, como o acionamento dos freios e o acesso às câmeras, contassem com proteções mais rigorosas que impediram o controle remoto, a interferência sobre a iluminação já representa um risco severo de segurança. Se a mesma ação ocorresse em alta velocidade ou em uma rodovia sinuosa, a distração gerada e a perda repentina dos faróis teriam potencial para causar um acidente grave. O caso joga luz sobre o nível de segurança digital oferecido pelas fabricantes diante da crescente informatização dos automóveis.

Riscos de espionagem e violação de privacidade
A invasão não se limitou aos comandos físicos e eletrônicos da carroceria. O especialista também conseguiu acessar o microfone interno da cabine em tempo real e rastrear a localização exata do veículo chinês pelo mapa. Ao escutar de forma oculta as conversas do motorista com passageiros ou ao telefone, o hacker gravou o comando de voz padrão utilizado para ativar o assistente pessoal do smartphone.
Com essa gravação de voz em mãos, Hreszczuk reproduziu o áudio nos próprios alto-falantes do carro e induziu o celular do motorista, que estava desbloqueado no console, a revelar dados sensíveis. O sistema forneceu endereço, data de nascimento e expôs informações que facilitariam o acesso a contas bancárias. A demonstração esquenta o debate global sobre a coleta massiva de dados por carros elétricos e híbridos modernos, que funcionam como computadores sobre rodas, equipados com dezenas de sensores e microfones.
Em mercados como a Austrália, as fabricantes automotivas ainda não são obrigadas a seguir padrões mínimos de cibersegurança para os veículos vendidos no país. No Brasil, onde a BYD Shark também é vendida, o debate sobre a regulamentação de dados e segurança cibernética na frota conectada também engatinha.
Fonte original: quatro rodas